Nome del pacchetto:dev.alsatianconsulting.pocketpcap
Mostra di più

60.4 MB
Dimensione
Everyone
Android 10.0+
Android OS
Acquisizione e analisi di pacchetti di livello Wireshark. Il vero tshark. Nessun account, nessuna pubblicità.
Codice sorgente disponibile su https://github.com/AlsatianConsulting/PocketPCAP
PocketPCAP è uno strumento di cattura e analisi di pacchetti per Android, basato sul motore di analisi Wireshark. Integra tshark 4.6.8 sul dispositivo, quindi le acquisizioni vengono decodificate dallo stesso codice utilizzato sui computer desktop, e non da una sua implementazione semplificata.
È uno strumento diagnostico passivo. Legge il traffico e lo interpreta. Non dispone di funzionalità di injection, spoofing, deautenticazione o attacco di alcun tipo, e non le avrà mai.
RIEPILOGO
Apri un'acquisizione e otterrai una risposta, non una valanga di pacchetti. Il riepilogo mostra il contenuto dell'acquisizione: dimensione, durata, livello di collegamento, numero di endpoint e conversazioni e i protocolli predominanti. Ogni dato è un punto di riferimento: toccando un protocollo, un mittente o un parametro di salute, si accede ai pacchetti che lo giustificano.
INDIVIDUA I PROBLEMI, CON PROVE
La vista Problemi segnala reset TCP, ritrasmissioni, ACK duplicati, finestre zero, DNS senza risposta e altro ancora. Ogni rilevamento indica gli endpoint, la conversazione, la prima occorrenza e i numeri esatti dei pacchetti corrispondenti, in modo da poter verificare l'affermazione anziché accettarla ciecamente.
AREA DI LAVORO DI ANALISI COMPLETA
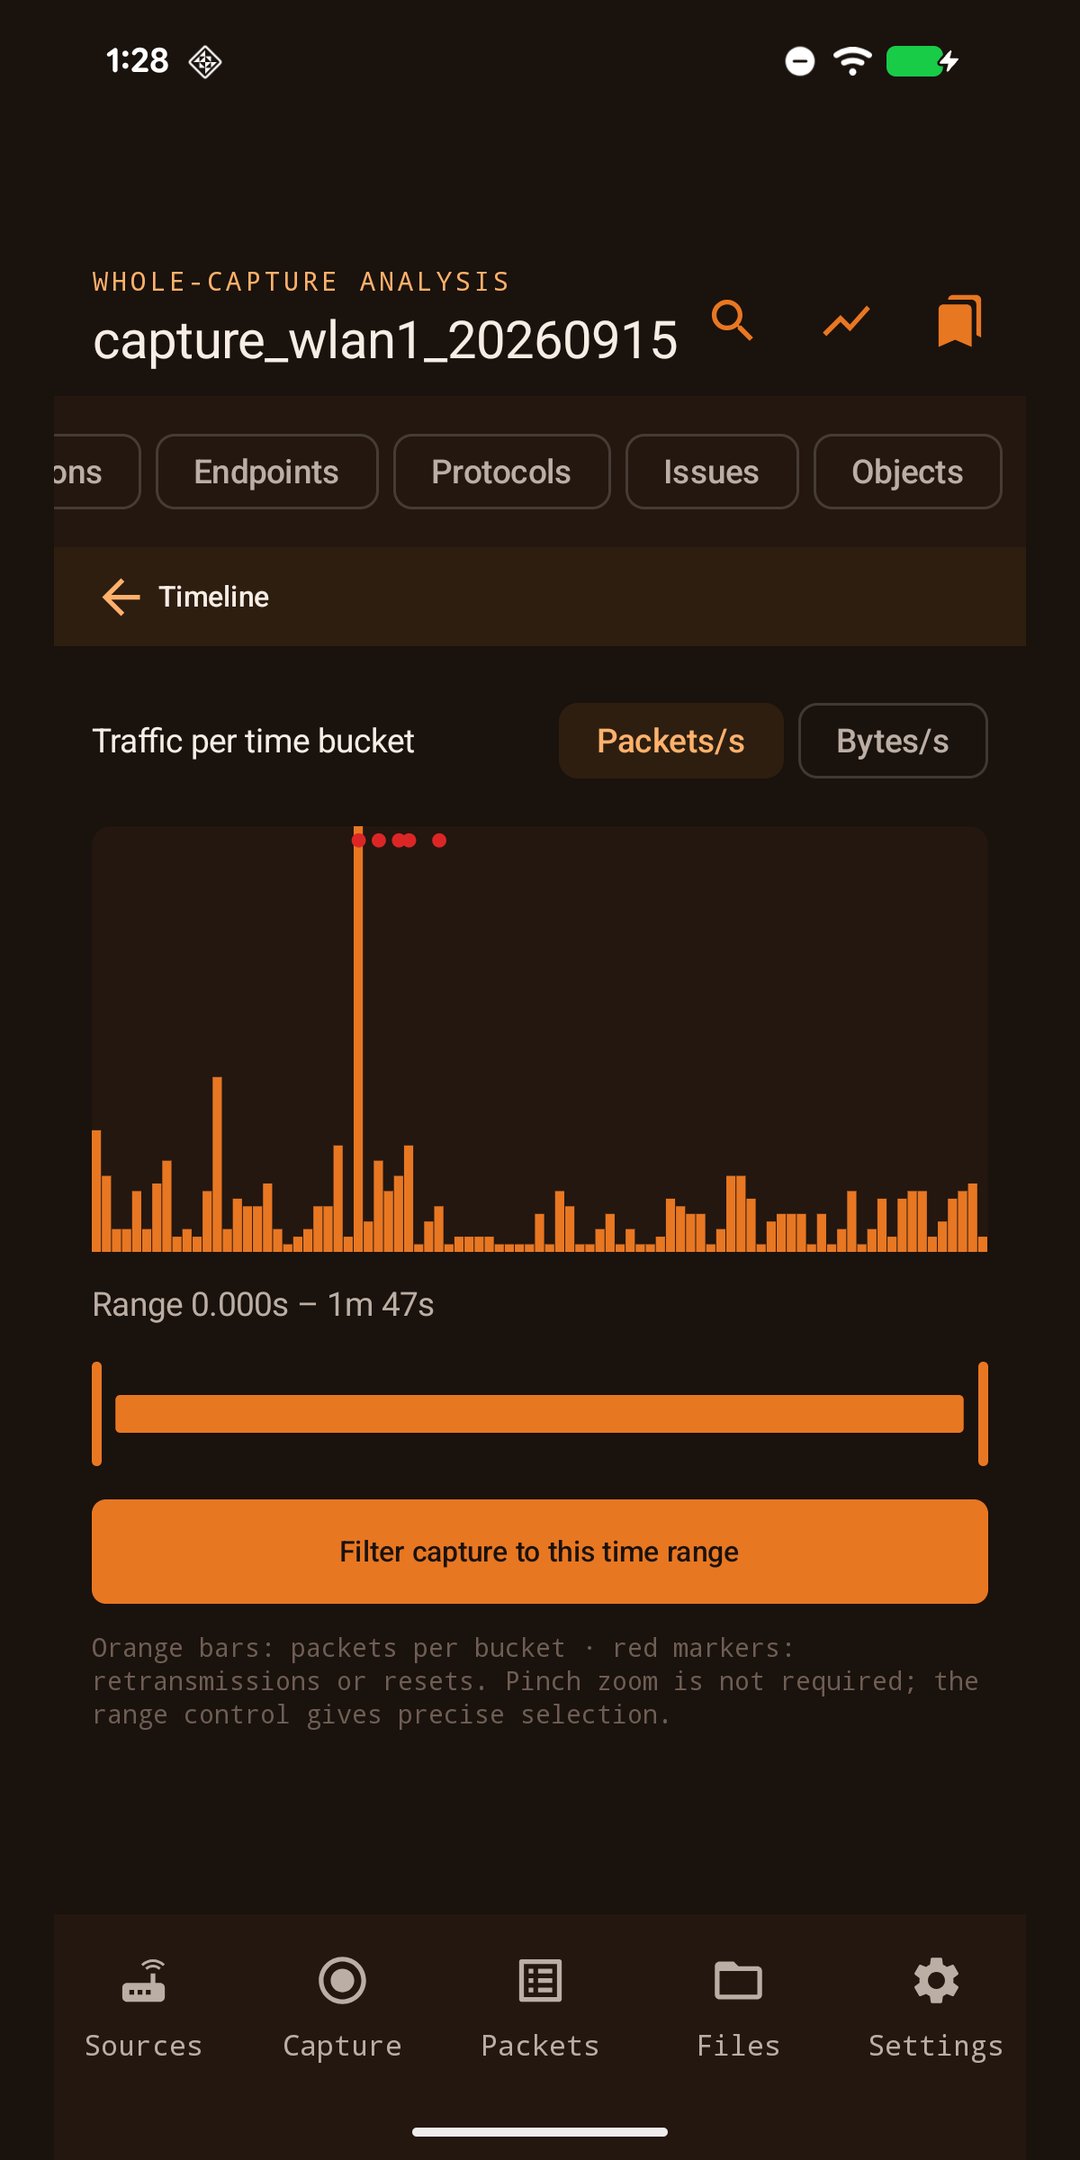
Conversazioni, Endpoint, Protocolli, Problemi, Oggetti, DNS, TLS, HTTP, Statistiche, Cronologia, Ricerca raggruppata e Segnalibri. La Cronologia visualizza pacchetti o byte per intervallo di tempo, segnala ritrasmissioni e reset e consente di filtrare l'acquisizione in base a un intervallo selezionato.
ACQUISIZIONE
- Senza root: VPNService di Android acquisisce il traffico del dispositivo senza alcun root.
- Con root: acquisizioni dumpcap raggruppate da qualsiasi interfaccia di rete, con filtri di acquisizione e limiti di arresto automatico per dimensione e durata, in modo che un'acquisizione dimenticata non riempia il dispositivo.
LEGGI QUALSIASI COSA
Apri un file PCAP o PCAPNG da qualsiasi posizione sul dispositivo. Segui un file che un altro strumento sta ancora scrivendo. Unisci le acquisizioni in un unico file ordinato per timestamp. Decifra TLS con un file SSLKEYLOGFILE o 802.11 con una chiave WEP, una passphrase WPA/WPA2 o una PSK raw.
ESPORTA I DATI TROVATI
Pacchetti filtrati in un nuovo file PCAPNG. File PCAPNG con solo le intestazioni e payload rimossi, per una condivisione sicura. File PCAPNG annotato con le tue note sui pacchetti come commenti. Tabelle di analisi in formato CSV o JSON. Mappa del traffico in formato KML o GeoJSON. Tutto viene salvato in Documenti/pocketpcap, accessibile sia dall'app File che tramite cavo USB.
PRIVATO PER IMPOSTAZIONE PREDEFINITA
Nessun account. Nessun accesso. Nessuna telemetria. Nessuna analisi. Nessuna pubblicità. Le tue acquisizioni, note e chiavi rimangono sul dispositivo. La risoluzione dei nomi utilizza i tuoi alias, il rilevamento locale e un database OUI offline integrato; il DNS inverso è disattivato a meno che tu non lo attivi.
Tre funzionalità accedono a Internet, ciascuna solo quando viene richiamata: la Mappa del traffico e la ricerca della posizione dell'endpoint cercano gli indirizzi dalla tua acquisizione con servizi GeoIP e RDAP di terze parti, la Verifica aggiornamenti richiede a GitHub il numero di versione più recente e il DNS inverso interroga il tuo resolver se lo abiliti. Acquisizione, decodifica, analisi, ricerca ed esportazione sono completamente offline. L'informativa sulla privacy spiega tutto in dettaglio.
OPEN SOURCE
Licenza GPL-3.0 o successiva, con attribuzione completa di terze parti inclusa nell'app in Impostazioni > Informazioni > Licenze.
REQUISITI
Android 10 o versioni successive. La lettura, la decodifica, l'analisi e l'esportazione delle acquisizioni non richiedono autorizzazioni speciali. L'acquisizione tramite VPN senza root richiede l'autorizzazione VPN che concedi al primo utilizzo. L'acquisizione in tempo reale da un'interfaccia di rete denominata richiede i permessi di root, perché dumpcap richiede CAP_NET_RAW - nessun'altra autorizzazione la richiede.



Basta un clic per installare i file XAPK/APK su Android!

Grazie per la tua valutazione e feedback!
Hai già valutato.